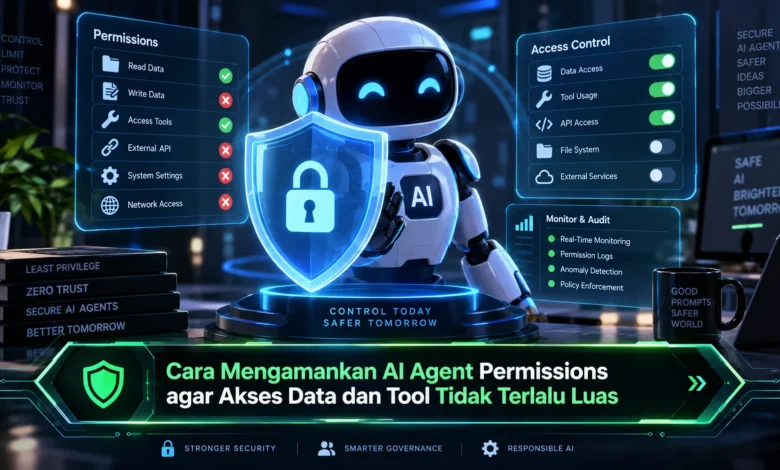
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Batasi Permission AI Agent Sesuai Kebutuhan
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Konsep ini membantu memastikan permission yang diberikan tidak melebihi kebutuhan pekerjaan agent. Jika sebuah agent hanya bertugas membaca dokumen, maka izin write dan delete sebaiknya tidak diberikan.
Pembatasan seperti ini dapat memperkecil dampak apabila terjadi kesalahan. Apabila sistem mendapatkan perintah yang salah, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Pada sistem TEKNOLOGI berbasis AI, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.
Kelompokkan Hak Akses Sesuai Tugas Agent
Setiap AI agent sebaiknya memiliki role yang jelas. Agent untuk membaca laporan tidak perlu memiliki permission yang sama dengan agent administrasi. Dengan pengelompokan izin berdasarkan kebutuhan, pengelola sistem dapat mengurangi permission yang tidak diperlukan.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, role reader dapat diberikan kemampuan membaca data saja, sedangkan agent editor dapat diberikan akses modifikasi pada resource yang telah ditentukan. Model tersebut membantu tim mengetahui siapa yang memiliki hak tertentu dan membatasi risiko akibat privilege yang terlalu luas.
Atur Batas Data yang Dapat Dibaca AI Agent
Selain membatasi jenis tindakan, administrator sebaiknya membatasi resource yang tersedia bagi setiap agent. Agent tidak selalu membutuhkan akses ke seluruh database. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Pada sebuah skenario sederhana, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Data internal yang tidak diperlukan sebaiknya tidak diberikan. Strategi data scope seperti ini membantu mengurangi paparan informasi sensitif sekaligus menjaga fungsi AI tetap berjalan dengan baik.
Kontrol Tool yang Bisa Digunakan AI Agent
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Semakin banyak tool yang tersedia bagi agent, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Untuk mengurangi risiko tersebut, tool yang dapat dipanggil sebaiknya ditentukan secara eksplisit. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Pembatasan tool seperti ini menjadi bagian penting dari keamanan TEKNOLOGI berbasis agent.
Gunakan Permission Sementara untuk Operasi Sensitif
Permission tidak selalu harus diberikan secara permanen. Untuk operasi yang lebih sensitif, izin yang aktif hanya selama proses tertentu dapat memberikan kontrol tambahan. Setelah tugas selesai, hak khusus dapat dikembalikan ke kondisi awal.
Strategi tersebut dapat diterapkan pada berbagai aktivitas sensitif, seperti melakukan perubahan sistem, menggunakan API administratif, atau menjalankan operasi khusus. Melalui akses yang dibatasi berdasarkan durasi, kemungkinan privilege tetap terbuka setelah digunakan dapat diminimalkan. Model tersebut membantu membangun tata kelola TEKNOLOGI AI yang lebih terstruktur.
Audit Trail Membuat Aktivitas Agent Lebih Transparan
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti nama agent, jenis permission, waktu penggunaan, serta hasil eksekusi dapat memberikan gambaran yang lebih jelas mengenai aktivitas AI.
Audit trail memberikan peluang untuk mengenali penggunaan akses yang mencurigakan. Apabila AI mencoba menggunakan tool berkali kali tanpa kebutuhan yang jelas, sistem dapat menghasilkan peringatan. Pemantauan secara berkelanjutan membuat keamanan tetap dapat dievaluasi setelah sistem berjalan.
Periksa Kembali Permission agar Tidak Menumpuk
Hak akses yang dibutuhkan sekarang dapat menjadi tidak relevan setelah fungsi agent berubah. Karena itu, evaluasi izin harus menjadi bagian dari pemeliharaan sistem. Permission yang sudah tidak digunakan dapat segera dicabut agar ruang akses agent tetap minimal.
Pengelola dapat meninjau ulang setiap integrasi yang diberikan kepada agent. Ketika suatu permission tidak pernah digunakan dalam periode tertentu, permission itu dapat diperiksa kembali sebelum dipertahankan. Kebiasaan evaluasi tersebut membantu menghindari penumpukan permission dari waktu ke waktu dan mendukung tata kelola AI yang lebih konsisten.
Penutup
Menjaga hak akses AI agent tetap aman memerlukan strategi yang mencakup kontrol, monitoring, dan peninjauan rutin. Dengan menerapkan least privilege, pemisahan role, data scope, pembatasan tool, permission sementara, serta audit trail, organisasi dapat membangun sistem agentic yang lebih aman dan mudah diawasi. Seiring meningkatnya penggunaan TEKNOLOGI AI, keamanan izin sebaiknya diperlakukan sebagai fondasi utama. Anda dapat ikut berdiskusi mengenai cara terbaik membatasi akses AI agar pemahaman tentang tata kelola agent semakin luas.