Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol

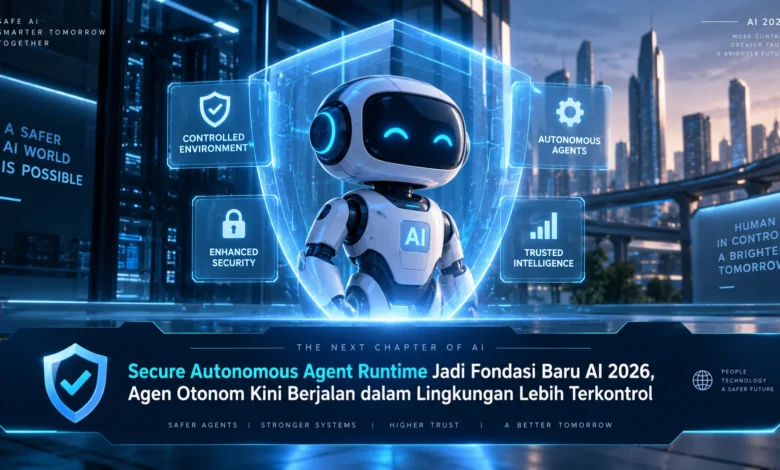
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Secure Autonomous Agent Runtime Menjadi Lapisan Penting AI
Secure Autonomous Agent Runtime dibangun untuk menciptakan area eksekusi yang lebih terkendali ketika sistem AI otonom melakukan pekerjaannya. Arsitektur semacam ini menjadi semakin relevan karena agen AI generasi baru dapat berinteraksi dengan aplikasi, membaca dan menulis data, serta menjalankan fungsi tambahan untuk mencapai sasaran yang diberikan pengguna.
Di tengah kemajuan TEKNOLOGI kecerdasan buatan, runtime yang aman tidak hanya berperan sebagai tempat menjalankan agen. Sistem tersebut juga dapat mengendalikan sumber daya, menentukan hak akses, dan memantau perilaku sehingga tindakan agen dapat berjalan sesuai kebijakan yang ditentukan sebelumnya.
Sandbox dan Permission Memperkuat Keamanan Agen
Salah satu prinsip utama dalam lingkungan agen AI terproteksi adalah isolasi. Agen AI idealnya tidak memiliki akses tanpa batas terhadap lingkungan komputasi. Sebaliknya, agen dapat ditempatkan dalam ruang eksekusi terbatas dengan privilege terbatas berdasarkan tugas yang sedang dilakukan.
Strategi isolasi tersebut berpotensi memperkecil risiko tindakan yang tidak diinginkan ketika agen menangani tugas bertingkat. Jika suatu agen hanya membutuhkan koneksi terhadap folder tertentu, misalnya, lingkungan eksekusi bisa mengunci izin hanya pada area yang diperlukan. Prinsip ini membuat keamanan lebih terstruktur dibandingkan memberikan akses luas sejak awal.
Kebijakan Berbasis Izin Membatasi Tindakan Agen
Penggunaan kebijakan berbasis izin dapat menentukan secara jelas batas kemampuan operasional agen. Sebuah agen, misalnya, dapat mendapatkan hak untuk mengakses data yang diperlukan, tetapi tetap dibatasi untuk menghapus file tanpa otorisasi khusus. Kontrol izin tersebut dapat memudahkan pengelola sistem menerapkan akses minimum yang diperlukan pada sistem AI otonom.
Kontrol izin juga semakin dibutuhkan ketika satu agen menggunakan banyak tool. Masing masing perangkat dapat membutuhkan kebijakan berbeda, sehingga runtime yang baik perlu membedakan situasi penggunaan setiap tool, jenis data yang diperbolehkan, serta operasi apa yang perlu persetujuan.
Observability Membantu Memahami Perilaku Agen AI
Di samping sistem izin, lingkungan eksekusi terkontrol sebaiknya menyediakan kemampuan observability yang memadai. Setiap tindakan penting dapat dicatat dalam log aktivitas agar tim keamanan dapat memahami bagaimana AI mengeksekusi instruksi selama tugas dilaksanakan.
Catatan tersebut dapat mencakup layanan yang diakses, aktivitas permission, hasil eksekusi, dan anomali yang terdeteksi. Melalui pemantauan yang terstruktur, tim pengembang dapat lebih efektif mendeteksi pola operasi yang tidak diharapkan serta melakukan evaluasi ketika terjadi masalah.
Persetujuan Manusia Menjadi Pengaman Tambahan
Meskipun kemampuan agen semakin otonom, keterlibatan operator tetap dibutuhkan untuk tindakan berisiko tinggi. Runtime dapat dirancang agar operasi tertentu menunggu terlebih dahulu sampai pengguna memberikan persetujuan. Pendekatan tersebut memberikan lapisan perlindungan tambahan tanpa membatasi semua kemampuan otonom agen.
Dalam praktiknya, tingkat pengawasan dapat diatur berdasarkan sensitivitas operasi. Operasi rutin yang aman dapat diproses secara mandiri, sedangkan operasi dengan konsekuensi besar dapat menunggu validasi. Strategi pengawasan semacam ini dapat mempertahankan otonomi agen dan perlindungan sistem.
Secure Runtime Mendorong AI yang Lebih Siap Digunakan
Kemajuan sistem AI berbasis agen membawa pergeseran dalam cara infrastruktur AI dirancang. Kecerdasan sistem yang semakin maju bukan satu satunya kebutuhan apabila ruang operasional agen tidak dilengkapi mekanisme perlindungan. Karena itu, lingkungan eksekusi terkontrol dapat menjadi komponen penting dalam infrastruktur TEKNOLOGI kecerdasan buatan.
Bagi tim teknologi dan pelaku bisnis, arsitektur tersebut juga memberikan peluang untuk mengembangkan otomatisasi yang lebih terpercaya. Platform otonom dapat mengelola proses yang semakin kompleks sambil menjaga aturan akses. Perpaduan antara otonomi, isolasi, permission, dan observability berpotensi menjadi elemen mendasar bagi generasi agen AI berikutnya.
Penutup
Runtime agen otonom yang aman memperlihatkan bahwa masa depan AI tidak hanya berfokus pada kecanggihan algoritma, tetapi juga pada mekanisme yang menjaga operasi agen tetap terkendali. Pembatasan ruang kerja, permission yang terukur, pencatatan operasi, dan validasi pengguna pada aktivitas berisiko dapat membentuk fondasi bagi agen otonom yang lebih terpercaya. Ketika TEKNOLOGI AI semakin maju, pembaca dapat terus mengikuti perkembangan secure runtime untuk mengenali peluang dan tantangan baru.