Post-Quantum Authentication 2026 Jadi Fondasi Baru Keamanan Digital di Era Komputasi Kuantum

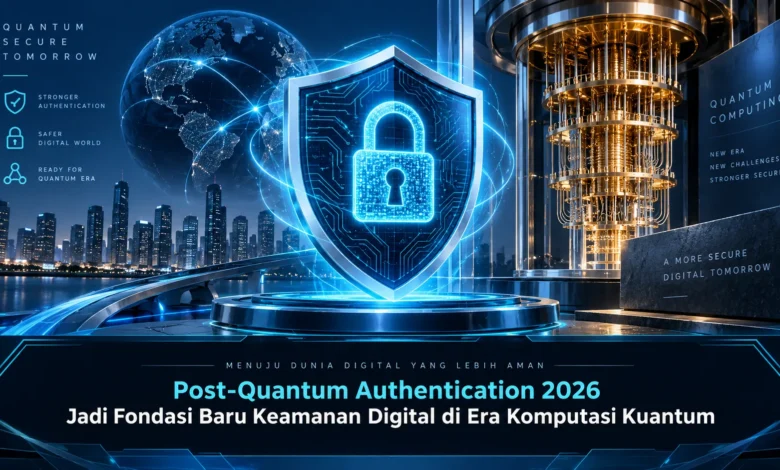
Perkembangan komputasi kuantum mulai mendorong perubahan cara organisasi memandang keamanan digital. Pada 2026, Post-Quantum Authentication semakin relevan karena sistem autentikasi perlu dipersiapkan menghadapi kemungkinan munculnya komputer kuantum yang mampu melemahkan algoritma kriptografi tertentu yang selama ini digunakan. Perubahan ini bukan sekadar mengikuti tren TEKNOLOGI, tetapi menjadi bagian dari strategi jangka panjang untuk menjaga identitas, kredensial, komunikasi, dan akses terhadap data penting agar tetap terlindungi.
Autentikasi Pasca-Kuantum Mengubah Strategi Perlindungan Digital
Post-Quantum Authentication mulai dipandang sebagai pendekatan penting dalam membangun keamanan digital masa depan. Sistem autentikasi konvensional pada dasarnya mengandalkan pada kombinasi teknik enkripsi dan verifikasi identitas untuk menjaga bahwa hanya pengguna sah yang dapat mengakses layanan tertentu. Ketika kemampuan komputasi mengalami peningkatan, arsitektur tersebut perlu dievaluasi agar mampu merespons perubahan risiko pada era komputasi kuantum.
Dalam konteks TEKNOLOGI modern, konsep post-quantum tidak berarti bahwa seluruh sistem lama langsung menjadi usang. Pendekatan yang lebih realistis adalah mengidentifikasi komponen kriptografi yang berpotensi terdampak, kemudian menyusun migrasi secara terukur. Dengan cara tersebut, organisasi dapat meningkatkan ketahanan autentikasi tanpa mengorbankan pengalaman pengguna dan kelangsungan layanan.
Mengapa Komputasi Kuantum Menjadi Perhatian dalam Kriptografi
Komputer kuantum memanfaatkan prinsip mekanika kuantum untuk menyelesaikan jenis perhitungan tertentu dengan pendekatan berbeda dari komputer klasik. Salah satu isu penting dalam keamanan siber adalah potensi komputer kuantum berskala besar untuk melemahkan beberapa sistem kriptografi kunci publik yang telah diterapkan luas dalam infrastruktur digital. Kondisi tersebut mendorong pengembang TEKNOLOGI dan organisasi untuk mempersiapkan mekanisme yang lebih adaptif menghadapi lingkungan komputasi masa depan.
Risiko tersebut juga berhubungan dengan data yang perlu dipertahankan kerahasiaannya dalam masa yang lama. Informasi terenkripsi yang dikumpulkan sekarang secara teoritis dapat menjadi target untuk dianalisis pada masa mendatang ketika kemampuan komputasi meningkat. Karena itu, strategi keamanan tidak selalu memadai berorientasi pada ancaman hari ini, tetapi juga perlu mempertimbangkan bagaimana data, identitas, dan kredensial dapat dipertahankan selama siklus hidupnya.
Fondasi Kriptografi Baru untuk Sistem Autentikasi Modern
Kriptografi post-quantum disusun untuk menyediakan mekanisme kriptografi yang dapat dijalankan pada perangkat komputasi klasik sekaligus dioptimalkan untuk menghadapi ancaman dari komputer kuantum. Dalam autentikasi, teknologi tersebut dapat digunakan pada proses seperti pemeriksaan kredensial kriptografis, pertukaran informasi, serta penjagaan komunikasi antara pengguna dan layanan. Implementasinya tetap membutuhkan pengujian karena setiap algoritma dapat memiliki profil performa, ukuran kunci, ukuran tanda tangan, dan kebutuhan integrasi yang tidak sama.
Penerapan Post-Quantum Authentication karena itu lebih dari sekadar mengganti satu algoritma dengan algoritma lainnya. Organisasi perlu mengevaluasi bagaimana identitas pengguna dibuat, bagaimana kredensial disimpan, serta bagaimana proses autentikasi diterapkan dari perangkat pengguna hingga server. Pendekatan terintegrasi membuat pembaruan TEKNOLOGI keamanan dapat dijalankan tanpa menciptakan masalah keamanan baru akibat konfigurasi atau integrasi yang tidak matang.
Crypto Agility Menjadi Kunci Transisi Menuju Era Post-Quantum
Salah satu pendekatan strategis dalam persiapan menuju keamanan pasca-kuantum adalah crypto agility, yaitu kemampuan sistem untuk menyesuaikan algoritma dan parameter kriptografi tanpa harus membangun ulang seluruh infrastruktur. Arsitektur yang adaptif memungkinkan tim keamanan melakukan migrasi ketika standar, algoritma, atau rekomendasi keamanan berkembang. Hal ini menjadi bernilai karena transisi post-quantum merupakan proses jangka panjang, bukan perubahan yang selesai dalam satu langkah.
Organisasi dapat mengawali persiapan dengan membuat inventaris penggunaan kriptografi di seluruh sistem. Sertifikat, API, protokol komunikasi, layanan identitas, perangkat jaringan, aplikasi internal, hingga layanan cloud perlu dievaluasi untuk mengetahui ketergantungan terhadap algoritma tertentu. Setelah itu, tim TEKNOLOGI dapat menyusun prioritas migrasi berdasarkan sensitivitas data, usia sistem, dan lamanya informasi harus dipertahankan secara aman.
Model Hybrid Menjadi Jembatan Menuju Autentikasi Pasca-Kuantum
Pada masa transisi, pendekatan hybrid dapat digunakan untuk menggabungkan mekanisme kriptografi yang telah mapan dengan algoritma post-quantum pada konteks yang sesuai. Tujuannya adalah mempertahankan kompatibilitas sambil secara bertahap memperkuat kesiapan menghadapi ancaman baru. Namun, implementasi hybrid harus dirancang secara hati-hati karena tambahan mekanisme juga dapat menambah kompleksitas operasional, penggunaan sumber daya, dan kebutuhan pemeliharaan.
Pengujian terstruktur menjadi bagian penting sebelum perubahan diterapkan pada lingkungan produksi. Tim dapat mengukur waktu autentikasi, konsumsi sumber daya, kompatibilitas perangkat, ukuran data yang dipertukarkan, serta stabilitas sistem. Hasil pengujian tersebut dapat dimanfaatkan untuk menentukan apakah mekanisme baru telah layak dengan kebutuhan organisasi. Dengan proses tersebut, transformasi keamanan tidak hanya mengadopsi tren TEKNOLOGI, tetapi juga mempertimbangkan efisiensi operasional secara nyata.
Arah Baru Perlindungan Identitas di Era Komputasi Kuantum
Identitas digital semakin sentral ketika layanan publik, perbankan, perusahaan, pendidikan, kesehatan, dan berbagai platform digital bertransformasi menuju ekosistem yang semakin terhubung. Post-Quantum Authentication dapat menjadi salah satu lapisan untuk membantu memastikan bahwa proses verifikasi identitas tetap terlindungi ketika kemampuan komputasi mengalami kemajuan signifikan. Namun, keamanan autentikasi tetap perlu diintegrasikan dengan pengelolaan kredensial, keamanan perangkat, kontrol akses, pemantauan aktivitas, dan prosedur pemulihan yang terencana.
Bagi organisasi, persiapan sejak dini dapat memberikan ruang lebih luas untuk melakukan migrasi secara bertahap. Daripada menunggu perubahan menjadi mendesak, tim dapat mulai menguji standar post-quantum, memperbarui inventaris kriptografi, dan membangun arsitektur yang mendukung perubahan. Pendekatan tersebut membuat investasi TEKNOLOGI tidak hanya diarahkan pada kebutuhan saat ini, tetapi juga membantu memperkuat ketahanan keamanan untuk masa depan.
Kesimpulan Post-Quantum Authentication 2026
Post-Quantum Authentication 2026 menggambarkan bahwa keamanan digital perlu bertransformasi seiring kemajuan komputasi kuantum. Kriptografi post-quantum, crypto agility, inventarisasi aset kriptografi, pengujian performa, dan strategi migrasi yang terukur dapat menjadi bagian penting dalam mempersiapkan sistem autentikasi yang lebih siap menghadapi perubahan. Fokusnya bukan sekadar mengganti algoritma, tetapi menciptakan arsitektur keamanan yang mampu berkembang ketika standar dan ancaman digital terus berubah.
Perjalanan menuju era post-quantum masih akan berkembang, sehingga organisasi dan praktisi TEKNOLOGI perlu mengikuti perkembangan standar serta menguji penerapannya sesuai kebutuhan masing-masing sistem. Pembaca juga dapat mengikuti perkembangan Post-Quantum Authentication dan berbagi pengalaman mengenai kesiapan keamanan digital menghadapi era komputasi kuantum. Dengan pertukaran wawasan, transformasi keamanan dapat dilakukan secara lebih bertanggung jawab.