AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
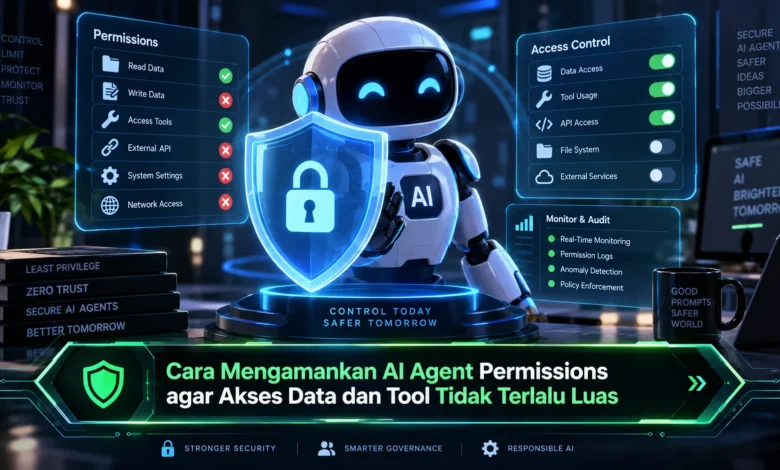
Langkah pertama dalam mengamankan AI agent adalah menerapkan prinsip least privilege. Pendekatan tersebut membuat agent memiliki izin secukupnya sesuai fungsi yang harus dijalankan. Jika sebuah agent hanya bertugas membaca dokumen, maka izin write dan delete sebaiknya tidak diberikan.
Pengaturan permission minimum dapat membatasi konsekuensi jika AI melakukan tindakan yang keliru. Ketika sebuah agent mengalami kesalahan instruksi, kemampuannya tetap dibatasi oleh permission yang sudah ditentukan. Pada sistem TEKNOLOGI berbasis AI, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.

Pisahkan Permission Berdasarkan Fungsi Agent
Setiap sistem agent sebaiknya diberikan peran berdasarkan pekerjaan yang dijalankan. AI yang bertugas melakukan pencarian data tidak membutuhkan hak seperti agent pengelola sistem. Dengan pengelompokan izin berdasarkan kebutuhan, tim keamanan dapat memahami batas setiap agent.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, agent dengan role reader cukup memperoleh read permission, sedangkan peran editor mendapatkan permission tambahan untuk memperbarui data. Model tersebut membantu tim mengetahui siapa yang memiliki hak tertentu dan mengurangi kemungkinan satu agent memiliki kekuasaan terlalu besar.
Batasi Akses Data Berdasarkan Konteks
Selain menentukan permission berdasarkan fungsi, cakupan data yang dapat diakses agent juga perlu dikendalikan. Agent tidak selalu membutuhkan akses ke seluruh database. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Sebagai contoh, agent untuk layanan pelanggan dapat dibatasi hanya pada data yang relevan dengan permintaan pelanggan. Resource sensitif yang tidak berkaitan dengan tugas seharusnya tetap berada di luar jangkauan agent. Pembatasan berbasis konteks tersebut membantu meminimalkan data yang dapat dijangkau agent sekaligus memberikan keseimbangan antara keamanan dan fungsionalitas.
Batasi Pemanggilan Tool Berdasarkan Kebutuhan
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Jika agent memperoleh akses terhadap terlalu banyak tool, maka permukaan akses sistem menjadi semakin besar.
Agar akses tetap terkendali, administrator dapat membuat allowlist tool untuk masing masing agent. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Pengelolaan daftar fungsi yang tersedia menjadi bagian penting dari keamanan TEKNOLOGI berbasis agent.
Gunakan Permission Sementara untuk Operasi Sensitif
Permission tidak selalu harus diberikan secara permanen. Untuk operasi yang lebih sensitif, hak akses berbatas waktu dapat membantu mengurangi risiko. Setelah aktivitas tertentu berakhir, permission tersebut dapat dicabut secara otomatis.
Pendekatan ini sangat berguna untuk tindakan administratif, seperti mengubah konfigurasi, memperbarui data penting, atau menjalankan tool tertentu. Dengan permission yang memiliki waktu kedaluwarsa, hak akses tidak akan terus tersedia setelah kebutuhan selesai. Cara tersebut juga mendukung pengelolaan TEKNOLOGI yang lebih disiplin.
Logging Membantu Mengawasi Permission AI
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti nama agent, jenis permission, waktu penggunaan, serta hasil eksekusi dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Sistem monitoring dapat membantu menemukan aktivitas agent yang berbeda dari pola biasanya. Apabila agent menjalankan pola akses yang tidak sesuai dengan tugas normalnya, sistem dapat memberikan notifikasi kepada administrator. Pemantauan secara berkelanjutan membuat pengelola tidak hanya mengandalkan konfigurasi awal.
Tinjau Hak Akses AI Agent Secara Rutin
Permission yang sesuai hari ini belum tentu tetap diperlukan di masa depan. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Hak akses yang tidak lagi relevan sebaiknya dihapus agar privilege tidak terus menumpuk.
Tim juga sebaiknya mengevaluasi hubungan antara agent, tool, dan data yang digunakan. Jika sebuah tool tidak lagi digunakan, permission itu dapat diperiksa kembali sebelum dipertahankan. Review rutin seperti ini membantu menjaga akses tetap sesuai dengan fungsi sebenarnya dan membuat lingkungan agentic lebih mudah dikendalikan.
Rangkuman Akhir
Mengamankan AI agent permissions membutuhkan kombinasi antara pembatasan akses, pengawasan, dan evaluasi berkala. Dengan menerapkan least privilege, pemisahan role, data scope, pembatasan tool, permission sementara, serta audit trail, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Seiring meningkatnya penggunaan TEKNOLOGI AI, kontrol hak akses perlu menjadi perhatian sejak awal pengembangan. Sampaikan pandangan Anda mengenai praktik keamanan AI agent agar pembahasan mengenai keamanan AI semakin berkembang.